Tình hình an ninh mạng Việt Nam Quý III/2026: DDoS tăng mạnh, ransomware leo thang

Tình hình an ninh mạng Việt Nam Quý III/2026 tiếp tục ghi nhận nhiều diễn biến phức tạp, với sự gia tăng đáng chú ý của các cuộc tấn công ransomware, DDoS, hoạt động lừa đảo trực tuyến và số lượng lỗ hổng bảo mật mới. Đặc biệt, tin tặc ngày càng tận dụng các công cụ hợp pháp, chuỗi cung ứng phần mềm và trí tuệ nhân tạo (AI) để mở rộng phương thức tấn công.
Điểm nổi bật
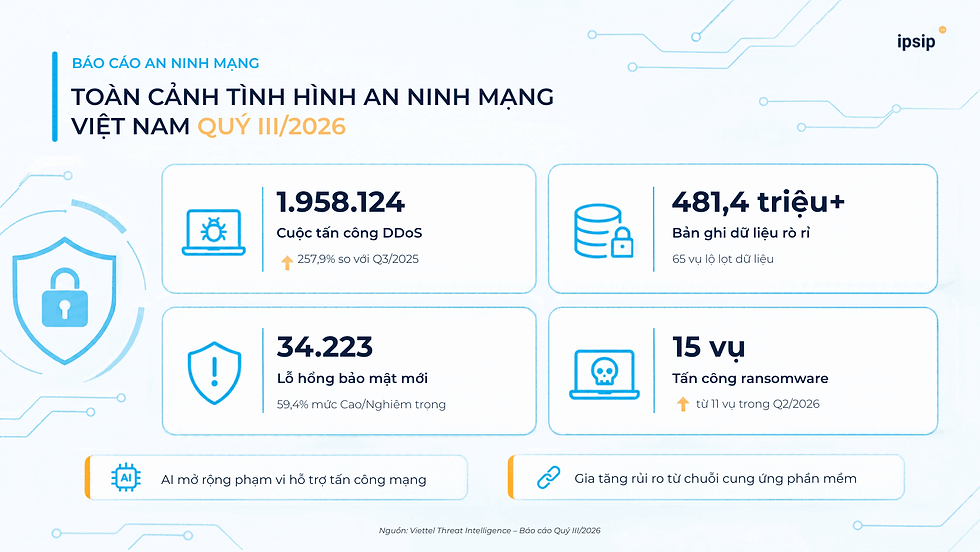
1.958.124 cuộc tấn công DDoS được ghi nhận, tăng 257,9% so với cùng kỳ năm 2025.
Hơn 481,4 triệu bản ghi dữ liệu bị rò rỉ, liên quan đến 65 vụ lộ lọt, rao bán dữ liệu nhạy cảm.
34.223 lỗ hổng bảo mật mới, trong đó 59,4% thuộc mức Cao hoặc Nghiêm trọng.
5.484.598 bản ghi thông tin tài khoản cá nhân bị lộ lọt, giảm 43,3% so với Quý II/2026.
4.793 tên miền lừa đảo được phát hiện, tăng khoảng 20% so với Quý III/2025.
15 vụ tấn công ransomware, tăng so với 11 vụ trong Quý II/2026, với tổng dung lượng dữ liệu bị mã hóa vượt 1 TB.
Những con số trên cho thấy một điểm đáng chú ý: dù số lượng bản ghi tài khoản cá nhân bị lộ lọt đã giảm so với quý trước, nhiều hình thức tấn công khác vẫn gia tăng cả về tần suất lẫn quy mô. Đối với doanh nghiệp, thách thức không chỉ nằm ở việc ngăn chặn xâm nhập mà còn ở khả năng bảo vệ dữ liệu, duy trì hoạt động và phục hồi khi sự cố xảy ra.
I. Toàn cảnh tình hình an ninh mạng Việt Nam Quý III/2026
1. Các cuộc tấn công ngày càng tinh vi và tận dụng những thành phần đáng tin cậy
Một trong những thay đổi đáng chú ý trong Quý III/2026 là phương thức phát tán mã độc ngày càng phụ thuộc vào những nền tảng, công cụ và quy trình vốn được người dùng tin tưởng.
Bên cạnh ransomware, mã độc đánh cắp thông tin (stealer), mã độc truy cập từ xa (RAT) và mã độc Android, các chiến dịch tấn công còn lợi dụng thư viện mã nguồn mở, quy trình phát triển phần mềm CI/CD, công cụ quản trị từ xa và website hợp pháp đã bị xâm nhập.
Điều này khiến việc nhận diện nguy cơ trở nên khó khăn hơn. Thay vì chỉ xuất hiện qua các tệp tin hoặc đường dẫn đáng ngờ, mã độc có thể được đưa vào hệ thống thông qua những thành phần phục vụ hoạt động phát triển và vận hành hằng ngày.
So với những diễn biến đã được đề cập trong bài tình hình an ninh mạng Việt Nam Quý II/2026, khi hoạt động lừa đảo, chiếm đoạt tài khoản và mua bán dữ liệu cá nhân là những vấn đề nổi bật, Quý III cho thấy sự gia tăng rõ rệt của ransomware và DDoS, đồng thời đặt ra nhiều thách thức mới trong quản lý lỗ hổng và bảo vệ chuỗi cung ứng phần mềm.

2. AI ngày càng được khai thác trong chuỗi tấn công mạng
AI tiếp tục tác động đến cách thức triển khai các cuộc tấn công mạng. Nếu trước đây công nghệ này chủ yếu được nhắc đến trong việc tạo email phishing, hình ảnh hoặc nội dung giả mạo, các xu hướng được ghi nhận trong Quý III/2026 cho thấy phạm vi ứng dụng đang mở rộng.
Các đối tượng tấn công có thể sử dụng AI để hỗ trợ hoạt động trinh sát, xây dựng nội dung lừa đảo, phát triển hạ tầng và điều chỉnh mã độc nhằm né tránh phát hiện. Đồng thời, nhiều chiến dịch còn lợi dụng danh nghĩa công cụ AI để dụ người dùng tải xuống và thực thi phần mềm độc hại.
Ở chiều ngược lại, AI cũng góp phần hỗ trợ hoạt động nghiên cứu và phát hiện lỗ hổng bảo mật, làm gia tăng tốc độ công bố các điểm yếu mới.
Những diễn biến này đặt ra yêu cầu cho doanh nghiệp trong việc kiểm soát các công cụ AI được sử dụng nội bộ, bảo vệ dữ liệu đầu vào và nâng cao khả năng phát hiện những phương thức tấn công mới.
II. Những mối đe dọa an ninh mạng nổi bật trong Quý III/2026
1. Ransomware gia tăng: Nguy cơ gián đoạn hoạt động và mất dữ liệu doanh nghiệp
Ransomware tiếp tục là một trong những nguy cơ an ninh mạng đáng chú ý nhất đối với doanh nghiệp tại Việt Nam. Số vụ tấn công ransomware được ghi nhận trong ba quý đầu năm 2026 tăng liên tiếp:

Với 15 vụ trong Quý III, số lượng sự cố ransomware đã đạt mức cao nhất trong giai đoạn 2025–2026 được báo cáo thống kê. Tổng dung lượng dữ liệu bị mã hóa trong các vụ việc được ghi nhận vượt 1 TB.
Các nhóm ransomware đáng chú ý gồm The Gentlemen, Qilin, INC và Cl0p. Những lĩnh vực chịu ảnh hưởng bao gồm tài chính – ngân hàng, sản xuất, công nghệ – viễn thông, giáo dục và các ngành cung cấp dịch vụ thiết yếu.
Đáng lo ngại, ransomware không còn đơn thuần là hình thức mã hóa dữ liệu để đòi tiền chuộc. Nhiều chiến dịch sử dụng phương thức tống tiền kép (double extortion): tin tặc đánh cắp dữ liệu trước khi mã hóa hệ thống, sau đó đe dọa công khai hoặc rao bán thông tin nhằm gây thêm áp lực cho nạn nhân.
Với doanh nghiệp, một sự cố ransomware có thể dẫn đến nhiều hậu quả đồng thời: hệ thống bị ngừng hoạt động, nhân viên không thể truy cập dữ liệu, hoạt động kinh doanh bị gián đoạn và chi phí khôi phục gia tăng. Ngay cả khi hệ thống được phục hồi, nguy cơ dữ liệu đã bị đánh cắp vẫn có thể tiếp tục tồn tại.
Vì vậy, bên cạnh việc sao lưu dữ liệu định kỳ, doanh nghiệp cần xây dựng quy trình ứng phó sự cố ransomware để chủ động phát hiện, cô lập, điều tra và khôi phục hệ khi bị tấn công.

2. Lộ lọt dữ liệu: Số tài khoản bị lộ giảm nhưng quy mô rò rỉ vẫn đáng lo ngại
Hoạt động lộ lọt và mua bán dữ liệu tiếp tục diễn biến phức tạp trong Quý III/2026, dù một số chỉ số đã ghi nhận xu hướng giảm.
Theo báo cáo, Việt Nam ghi nhận 5.484.598 bản ghi thông tin tài khoản cá nhân bị lộ lọt, giảm 43,3% so với Quý II/2026 và 15,5% so với cùng kỳ năm trước.
Tuy nhiên, mã độc đánh cắp thông tin vẫn là một trong những nguồn chính làm lộ thông tin xác thực. Những dữ liệu bị thu thập có thể bao gồm tên đăng nhập, mật khẩu, cookie trình duyệt và thông tin phiên đăng nhập, tạo điều kiện cho các hoạt động chiếm đoạt tài khoản tiếp theo.
Đặc biệt, việc rò rỉ thông tin xác thực liên quan đến email doanh nghiệp, VPN và hệ thống đăng nhập một lần (SSO) có thể tạo ra nguy cơ xâm nhập sâu vào hạ tầng nội bộ.
Quy mô dữ liệu nhạy cảm bị rò rỉ vẫn ở mức cao
Bên cạnh nhóm dữ liệu tài khoản cá nhân, 65 vụ lộ lọt và rao bán dữ liệu nhạy cảm, liên quan đến hơn 481,4 triệu bản ghi và 107,75 GB dữ liệu.
Đáng chú ý, số vụ việc giảm dần qua các tháng trong quý nhưng tổng khối lượng dữ liệu bị ảnh hưởng lại tăng. Điều này cho thấy các sự cố liên quan đến cơ sở dữ liệu quy mô lớn vẫn tiềm ẩn mức độ nghiêm trọng đáng kể.
Những lĩnh vực được ghi nhận có dữ liệu bị ảnh hưởng gồm bán lẻ – thương mại điện tử, giao thông vận tải – logistics, chứng khoán, tài chính và giáo dục. Đối với doanh nghiệp sở hữu lượng lớn thông tin khách hàng, một sự cố có thể ảnh hưởng đến nhiều người dùng và quy trình kinh doanh cùng lúc.
Rủi ro rò rỉ dữ liệu từ các nền tảng công khai
Một vấn đề khác là tình trạng vô tình công khai dữ liệu trong quá trình phát triển phần mềm và chia sẻ tài liệu.
Trong Quý III/2026, báo cáo ghi nhận 65 trường hợp lộ lọt thông tin do đăng tải lên nền tảng công khai. Trong đó, GitHub chiếm 51 trường hợp, tương đương 78,5%. Các nền tảng khác bao gồm Scribd, Postman và DockerHub.
Thông tin bị công khai có thể là mã nguồn, khóa API, token truy cập, file cấu hình hoặc tài liệu nội bộ. Nếu bị khai thác, những dữ liệu này có thể trở thành điểm khởi đầu cho các cuộc tấn công vào hệ thống doanh nghiệp.
Điều này cho thấy bảo vệ dữ liệu không chỉ là ngăn chặn truy cập trái phép từ bên ngoài mà còn cần kiểm soát cách nhân viên, bộ phận kỹ thuật và đối tác lưu trữ, chia sẻ thông tin trong hoạt động hằng ngày.
3. Lừa đảo trực tuyến và giả mạo thương hiệu tiếp tục gia tăng
Lừa đảo trực tuyến vẫn là mối đe dọa phổ biến, với các chiến dịch ngày càng được thiết kế phù hợp với đặc điểm của từng lĩnh vực và nhóm người dùng.
Quý III/2026 ghi nhận 4.793 tên miền lừa đảo, tăng khoảng 20% so với Quý III/2025. Đồng thời, số lượng trang giả mạo thương hiệu đạt 2.242, tăng 156% so với cùng kỳ.
Lĩnh vực tài chính – ngân hàng – đầu tư chiếm 24% các cuộc tấn công lừa đảo, giả mạo được thống kê, tiếp tục nằm trong nhóm mục tiêu nổi bật.
Các hình thức lừa đảo thường sử dụng website giả, đường dẫn độc hại, email hoặc thông điệp mạo danh tổ chức uy tín để yêu cầu người dùng cung cấp thông tin cá nhân, thông tin đăng nhập hoặc thực hiện giao dịch.
Trong quý III, nhiều chiến dịch còn khai thác các nhu cầu thực tế như thanh toán học phí, giao sách giáo khoa, thực hiện nghĩa vụ thuế hoặc thủ tục bảo hiểm xã hội. Việc xây dựng kịch bản dựa trên những hoạt động quen thuộc khiến người dùng khó nhận diện dấu hiệu bất thường hơn.
Đối với doanh nghiệp, nguy cơ không chỉ nằm ở thiệt hại tài chính của nạn nhân. Khi thương hiệu bị lợi dụng để tạo website hoặc dịch vụ giả mạo, khách hàng có thể mất niềm tin vào các kênh giao dịch chính thức. Vì vậy, doanh nghiệp cần chủ động giám sát dấu hiệu giả mạo thương hiệu, công bố rõ các kênh liên hệ chính thức và thường xuyên hướng dẫn khách hàng, nhân viên nhận diện những hình thức lừa đảo mới.
4. Lỗ hổng bảo mật tăng đột biến: Thách thức trong quản lý bản vá
Một trong những điểm nổi bật nhất của tình hình an ninh mạng Việt Nam Quý III/2026 là sự gia tăng mạnh của số lượng lỗ hổng bảo mật được công bố.
34.223 lỗ hổng mới được ghi nhận trong quý III, gần gấp 2,7 lần so với cùng kỳ năm 2025. Trong đó, 14,5% thuộc mức Nghiêm trọng và 44,9% thuộc mức Cao. Sự gia tăng này phản ánh hoạt động nghiên cứu, phát hiện lỗ hổng ngày càng mạnh, trong đó các công cụ hỗ trợ bởi AI có thể góp phần đẩy nhanh quá trình rà soát và tìm kiếm điểm yếu.
Những lỗ hổng đáng chú ý ảnh hưởng đến nhiều nền tảng phổ biến trong môi trường doanh nghiệp như thiết bị VPN, máy chủ web, hệ thống quản trị, ứng dụng doanh nghiệp và hạ tầng điện toán đám mây. Tuy nhiên, số lượng lỗ hổng mới tăng không đồng nghĩa tất cả đều đã bị khai thác trong thực tế.
Đối với doanh nghiệp, thách thức không chỉ là cài đặt những bản cập nhật mới nhất mà còn phải xác định hệ thống nào đang chịu ảnh hưởng, lỗ hổng nào có khả năng bị khai thác và mức độ tác động đối với hoạt động kinh doanh. Việc quản lý bản vá theo mức độ rủi ro thực tế sẽ giúp doanh nghiệp tập trung nguồn lực vào những điểm yếu quan trọng, thay vì xử lý tất cả cảnh báo theo cùng một mức ưu tiên.
5. Tấn công DDoS tăng mạnh cả về tần suất và cường độ
DDoS là một trong những hình thức tấn công ghi nhận mức gia tăng nổi bật nhất trong Quý III/2026.
Tổng cộng 1.958.124 cuộc tấn công DDoS được ghi nhận, tăng 257,9% so với cùng kỳ năm 2025. Riêng tháng 9 chiếm khoảng 42,1% tổng số cuộc tấn công trong quý.
Không chỉ tăng về số lượng, các cuộc tấn công còn xuất hiện với cường độ lớn:
94,56% cuộc tấn công có băng thông dưới 1 Gbps.
1.897 cuộc tấn công vượt 100 Gbps.
Cuộc tấn công lớn nhất đạt 4,01 Tbps, sử dụng phương thức UDP Flood.
Các hình thức TCP/UDP Flood tiếp tục chiếm tỷ trọng đáng chú ý. Bên cạnh đó, kỹ thuật Carpet Bomb được sử dụng để mở rộng phạm vi tấn công đến nhiều địa chỉ IP thuộc hạ tầng mục tiêu.
Khác với các hình thức tấn công tập trung vào đánh cắp dữ liệu, DDoS chủ yếu nhằm làm gián đoạn khả năng cung cấp dịch vụ bằng cách tạo ra lưu lượng truy cập vượt quá năng lực xử lý của hệ thống.
Đối với doanh nghiệp vận hành website thương mại điện tử, hệ thống giao dịch trực tuyến, ứng dụng khách hàng hoặc dịch vụ số, một cuộc tấn công DDoS có thể khiến người dùng không thể truy cập, làm gián đoạn giao dịch và ảnh hưởng trực tiếp đến doanh thu.
Sự gia tăng cả về tần suất lẫn cường độ cho thấy doanh nghiệp cần quan tâm đến khả năng chống chịu của hạ tầng, phương án giảm thiểu lưu lượng tấn công và quy trình duy trì dịch vụ khi xảy ra sự cố.
6. Tấn công có chủ đích (APT) và nguy cơ xâm nhập âm thầm
Bên cạnh những hình thức tấn công gây gián đoạn trực tiếp, hoạt động của các nhóm tấn công có chủ đích (Advanced Persistent Threat – APT) tiếp tục đặt ra nguy cơ đối với tổ chức và doanh nghiệp tại Việt Nam.
Các chiến dịch APT thường hướng đến việc thu thập thông tin, đánh cắp dữ liệu hoặc duy trì quyền truy cập trong thời gian dài mà không gây ra dấu hiệu bất thường dễ nhận thấy.
Các kỹ thuật được ghi nhận bao gồm sử dụng tài liệu Word/RTF, tệp LNK, HTA và PowerShell để hỗ trợ quá trình xâm nhập, tải hoặc thực thi mã độc.
Điểm đáng lo ngại của APT là một cuộc xâm nhập không nhất thiết dẫn đến sự cố ngay lập tức. Kẻ tấn công có thể tìm cách duy trì quyền truy cập, quan sát hoạt động nội bộ và thu thập thông tin trước khi thực hiện các bước tiếp theo.
Đối với doanh nghiệp lưu trữ dữ liệu quan trọng hoặc vận hành hạ tầng thiết yếu, nguy cơ này đòi hỏi năng lực giám sát liên tục, phát hiện hành vi bất thường và điều tra những dấu hiệu xâm nhập tiềm ẩn.
III. Bức tranh an ninh mạng Quý III/2026 cho thấy điều gì?
Từ các số liệu và xu hướng trong báo cáo, có thể rút ra bốn vấn đề đáng quan tâm đối với hoạt động quản trị an ninh mạng doanh nghiệp.
1. Các cuộc tấn công ngày càng tận dụng những thành phần được tin cậy
Thư viện mã nguồn mở, nền tảng phát triển phần mềm, công cụ quản trị từ xa và hệ thống của đối tác đều có thể trở thành điểm khởi đầu của những cuộc xâm nhập.
Điều này cho thấy doanh nghiệp cần mở rộng phạm vi đánh giá bảo mật ra ngoài hạ tầng nội bộ, bao gồm các thành phần công nghệ và bên thứ ba có khả năng truy cập hoặc ảnh hưởng đến hệ thống.
2. Quy mô dữ liệu bị ảnh hưởng quan trọng không kém số lượng sự cố
Quý III/2026 ghi nhận số lượng bản ghi tài khoản cá nhân lộ lọt giảm, nhưng hoạt động rao bán dữ liệu nhạy cảm vẫn liên quan đến hàng trăm triệu bản ghi.
Vì vậy, số vụ việc hoặc số tài khoản bị ảnh hưởng không nên là tiêu chí duy nhất để đánh giá mức độ an toàn. Doanh nghiệp cần xem xét loại dữ liệu bị lộ, mức độ nhạy cảm, khả năng bị khai thác tiếp và ảnh hưởng đối với khách hàng.
3. Phòng thủ truyền thống cần được bổ sung bằng khả năng giám sát liên tục
Các cuộc tấn công ransomware, khai thác lỗ hổng cũ và APT cho thấy việc triển khai tường lửa, phần mềm chống mã độc hoặc cập nhật hệ thống là cần thiết nhưng chưa đủ để xử lý mọi nguy cơ.
Doanh nghiệp cần kết hợp các biện pháp phòng ngừa với giám sát sự kiện bảo mật, xác minh cảnh báo và phản ứng kịp thời khi xuất hiện dấu hiệu xâm nhập.
4. Duy trì hoạt động kinh doanh trở thành ưu tiên an ninh mạng
DDoS có thể làm gián đoạn dịch vụ, ransomware có thể khiến hệ thống ngừng vận hành, trong khi lộ lọt dữ liệu ảnh hưởng đến uy tín và niềm tin khách hàng.
Do đó, hiệu quả của chiến lược an ninh mạng không chỉ nằm ở khả năng ngăn chặn cuộc tấn công mà còn ở việc doanh nghiệp có thể phát hiện, kiểm soát và phục hồi hoạt động nhanh chóng đến mức nào.
IV. Góc nhìn từ IPSIP Việt Nam: Doanh nghiệp cần ưu tiên những giải pháp bảo mật nào?
Trước những diễn biến của tình hình an ninh mạng Quý III/2026, doanh nghiệp cần chuyển từ cách tiếp cận tập trung vào từng công cụ bảo mật riêng lẻ sang quản lý rủi ro theo mức độ quan trọng của hệ thống và dữ liệu.
Một số hoạt động nên được ưu tiên bao gồm:
1. Chủ động rà soát lỗ hổng và đánh giá khả năng bị tấn công
Doanh nghiệp cần thường xuyên kiểm kê các tài sản công nghệ đang vận hành, đặc biệt là website, ứng dụng, API, máy chủ và những hệ thống có kết nối Internet.
Các lỗ hổng cần được phân loại dựa trên mức độ nghiêm trọng, khả năng khai thác thực tế và ảnh hưởng đối với hoạt động kinh doanh. Những hệ thống xử lý dữ liệu quan trọng hoặc trực tiếp cung cấp dịch vụ cho khách hàng cần được ưu tiên đánh giá.
Bên cạnh hoạt động rà quét lỗ hổng, doanh nghiệp có thể thực hiện kiểm thử xâm nhập (Pentest) để xác minh khả năng khai thác thực tế và xác định những điểm yếu cần khắc phục trước. Đây cũng là một trong những dịch vụ đánh giá bảo mật được IPSIP Việt Nam cung cấp, giúp doanh nghiệp có thêm cơ sở kỹ thuật để xây dựng kế hoạch xử lý rủi ro phù hợp.

2. Tăng cường giám sát và khả năng ứng phó với tấn công mạng
Các nguy cơ ransomware và APT cho thấy doanh nghiệp cần có khả năng phát hiện những hành vi bất thường trước khi sự cố lan rộng hoặc gây thiệt hại nghiêm trọng.
Hoạt động giám sát nên tập trung vào các sự kiện đăng nhập bất thường, thay đổi quyền truy cập, dấu hiệu thực thi mã độc và những hành vi có nguy cơ ảnh hưởng đến dữ liệu hoặc hệ thống quan trọng.
Đồng thời, doanh nghiệp cần thiết lập quy trình phân loại cảnh báo, xác định đầu mối xử lý, phương án cô lập và phục hồi hệ thống khi xảy ra sự cố.
Đối với các tổ chức chưa có đủ nguồn lực duy trì đội ngũ bảo mật nội bộ liên tục, dịch vụ giám sát an ninh mạng 24/7 của IPSIP Việt Nam là một phương án có thể cân nhắc nhằm tăng cường khả năng theo dõi, xác minh cảnh báo và phối hợp ứng phó sự cố trong phạm vi được thống nhất với doanh nghiệp.
3. Bảo vệ dữ liệu, tài khoản và quyền truy cập quan trọng
Bên cạnh các biện pháp kỹ thuật, doanh nghiệp cần chú trọng quản lý danh tính và quyền truy cập nhằm hạn chế nguy cơ xâm nhập từ tài khoản bị đánh cắp.
Những hoạt động quan trọng bao gồm áp dụng xác thực đa yếu tố (MFA), kiểm soát tài khoản quản trị, phân quyền theo nguyên tắc tối thiểu và định kỳ rà soát quyền truy cập của nhân viên, đối tác.
Đối với các bộ phận phát triển phần mềm, cần kiểm tra việc lưu trữ và chia sẻ mã nguồn, tránh công khai khóa API, token hoặc thông tin xác thực trên những nền tảng không được kiểm soát.
Song song đó, doanh nghiệp nên tổ chức đào tạo nhận thức an ninh mạng để nhân viên có khả năng nhận diện email giả mạo, website lừa đảo và những tình huống yêu cầu cung cấp thông tin nhạy cảm bất thường.
4. Checklist bảo mật dành cho doanh nghiệp sau Quý III/2026
Để chủ động giảm thiểu rủi ro, doanh nghiệp có thể bắt đầu bằng sáu hoạt động sau:
Rà soát lỗ hổng bảo mật: Kiểm tra các hệ thống đang vận hành, ưu tiên xử lý lỗ hổng có nguy cơ bị khai thác cao.
Kiểm soát tài khoản và quyền truy cập: Rà soát tài khoản đặc quyền, áp dụng MFA và thu hồi quyền truy cập không còn cần thiết.
Đánh giá nguy cơ rò rỉ dữ liệu: Kiểm tra kho mã nguồn, nền tảng lưu trữ, tài liệu chia sẻ và thông tin xác thực.
Kiểm tra sao lưu và khôi phục: Đảm bảo dữ liệu quan trọng được sao lưu an toàn, đồng thời thử nghiệm khả năng phục hồi sau sự cố ransomware.
Chuẩn bị phương án phòng chống DDoS: Xác định các dịch vụ trực tuyến quan trọng và cơ chế giảm thiểu tấn công khi lưu lượng bất thường xuất hiện.
Thiết lập quy trình giám sát, ứng phó: Phân công trách nhiệm, xác định kênh cảnh báo và chuẩn bị phương án phối hợp khi phát hiện sự cố.
Những hoạt động này cần được thực hiện theo mức độ ưu tiên và điều kiện vận hành thực tế, thay vì triển khai đồng loạt mà thiếu đánh giá rủi ro.
Tình hình an ninh mạng Việt Nam Quý III/2026 cho thấy nhiều mối đe dọa tiếp tục gia tăng, đặc biệt là ransomware, DDoS, lừa đảo trực tuyến và số lượng lỗ hổng bảo mật mới. Trong khi đó, tình trạng lộ lọt dữ liệu và các cuộc tấn công có chủ đích vẫn đặt ra nguy cơ đáng kể đối với hệ thống thông tin doanh nghiệp.
Những diễn biến này cho thấy an ninh mạng không chỉ là vấn đề triển khai công nghệ bảo mật mà còn liên quan trực tiếp đến khả năng duy trì hoạt động, quản lý dữ liệu và phục hồi sau sự cố. Để nâng cao khả năng phòng thủ, doanh nghiệp cần chủ động đánh giá những điểm yếu trong hệ thống, tăng cường giám sát, kiểm soát quyền truy cập và xây dựng phương án ứng phó phù hợp.

IPSIP Việt Nam đồng hành cùng doanh nghiệp trong việc đánh giá rủi ro bảo mật và tăng cường năng lực giám sát an ninh mạng, giúp xác định những vấn đề cần ưu tiên và lựa chọn phương án bảo vệ hệ thống phù hợp với nhu cầu vận hành thực tế.
Nguồn tham khảo
Viettel Threat Intelligence – Báo cáo tình hình nguy cơ an toàn thông tin tại Việt Nam Quý III/2026