
Ransomware C3RB3R NAS Synology tấn công: Dấu hiệu và cách xử lý

Cập nhật thông tin: 30/10/2026, giờ Việt Nam. Tổng hợp nguồn công khai trong nước và quốc tế; không phải báo cáo điều tra trực tiếp thiết bị nạn nhân.
Ransomware C3RB3R đang được ghi nhận trong các vụ mã hóa dữ liệu NAS Synology. Ngày 29/10/2026, Synology xác nhận kẻ tấn công nhắm tới DSM cũ qua một lỗ hổng đã có bản vá, đồng thời yêu cầu người dùng cập nhật. Với thiết bị đã nhiễm, ưu tiên là cô lập và bảo toàn khả năng phục hồi.
C3RB3R là gì? Nhận biết Ransomware C3RB3R NAS Synology tấn công
Trong phân tích ngày 29/10, đội chống ransomware của 360 xác định C3RB3R là biến thể thuộc họ Cerber và cho biết đã tiếp nhận nhiều yêu cầu hỗ trợ liên quan NAS Synology từ tháng 10/2026.

Các dấu hiệu trong mẫu được 360 phân tích gồm:
Tệp bị đổi phần mở rộng thành .L0CK3D, dùng số 0.
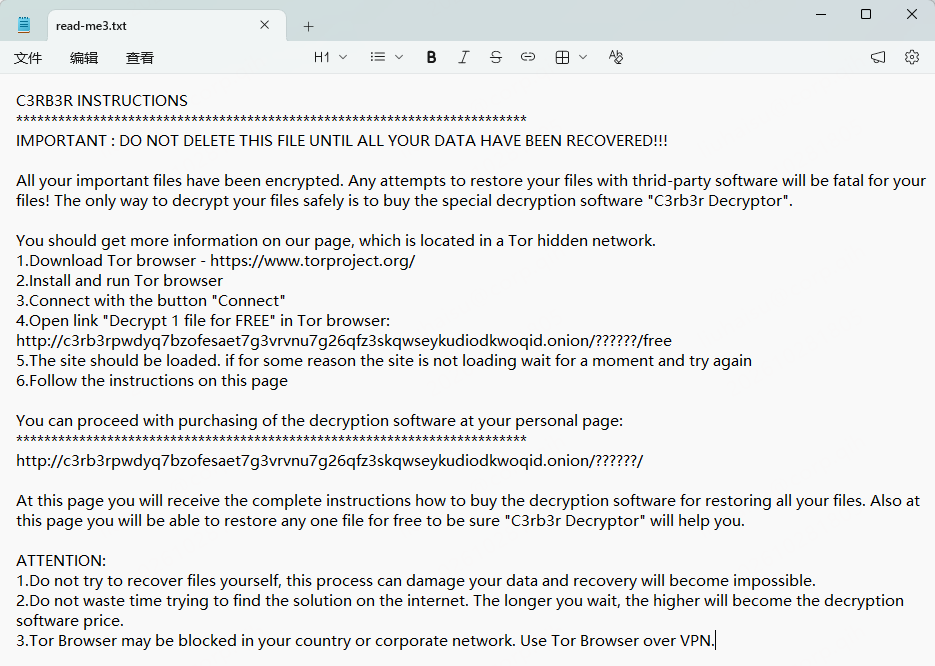
Thư mục xuất hiện thư đòi tiền read-me3.txt.
Nội dung tệp bị mã hóa, dù thiết bị vẫn có thể hoạt động.
Mẫu này kết hợp ChaCha8 và RSA-2048. Cách mã hóa có thể thay đổi theo loại và kích thước tệp; không nên mặc định mọi tệp lớn đều chỉ bị mã hóa một phần.

Synology và các nhà nghiên cứu xác nhận điều gì?
Thông cáo Synology dẫn tới SA-24:20
Synology cho biết các đối tượng khai thác lỗ hổng đã được vá từ tháng 12/2024 trên thiết bị chạy DSM lỗi thời, nhằm mã hóa dữ liệu và tống tiền. Thông cáo dẫn tới Synology-SA-24:20, khuyến cáo cập nhật ngay và bật cập nhật tự động.
Advisory này bao gồm CVE-2024-10441, lỗi thực thi mã từ xa trong system plugin daemon, CVSS 9,8. Một số mốc vá được hãng công bố:
Nhánh DSM | Mốc vá theo SA-24:20 |
7.2.2 | 7.2.2-72806-1 trở lên |
7.2.1 | 7.2.1-69057-6 trở lên |
7.2 | 7.2-64570-4 trở lên |
7.1 | 7.1.1-42962-7 trở lên |
6.2 | 6.2.4-25556-8 trở lên |
Đây là mốc khắc phục advisory cụ thể, không phải xác nhận tất cả nhánh chịu cùng lỗi hoặc bản này đã xử lý mọi rủi ro hiện nay.
Báo cáo 360 nêu nhóm lỗ hổng khác
360 quy đường xâm nhập trong các ca họ phân tích cho CVE-2026-13639 và CVE-2026-13684. Đây là nhận định của 360, cần phân biệt với thông cáo Synology.
Synology-SA-26:13, công bố ngày 18/9/2026, xác nhận hai lỗi có CVSS 9,8, cho phép kẻ tấn công từ xa đọc/ghi tệp tùy ý và gây từ chối dịch vụ.
Nhánh DSM | Mốc vá theo SA-26:13 |
7.4 | 7.4-90075 trở lên |
7.3 | 7.3.2-86009-4 trở lên |
7.2.2 | 7.2.2-72806-9 trở lên |
7.2.1 | 7.2.1-69057-12 trở lên |
Nhận định biên tập: Các nguồn đang mô tả đường xâm nhập khác nhau. Chưa đủ bằng chứng để quy mọi ca C3RB3R cho một CVE, hoặc kết luận có zero-day. Advisory xác nhận lỗ hổng và bản vá; muốn xác định đường vào từng máy vẫn cần điều tra.
Tình hình tại Việt Nam: Chưa đủ dữ liệu để kết luận quy mô
Ransomware.VN công bố hồ sơ TUNGTEK #1377, tiếp nhận ngày 28/10/2026, liên quan NAS có khoảng 5 TB dữ liệu được mô tả là có khả năng bị ảnh hưởng, kèm dấu hiệu .L0CK3D và read-me3.txt. Nguồn này nói rõ chưa trực tiếp kiểm tra thiết bị/tệp gốc; hãng, model, đường xâm nhập, phạm vi mã hóa và kết quả phục hồi chưa được xác nhận. Không thể sử dụng hồ sơ này như một ca Synology đã được kiểm chứng.
Trong phạm vi nguồn công khai đã rà soát, chưa có cơ sở đáng tin cậy để đưa ra tổng số nạn nhân hoặc thiệt hại toàn thị trường Việt Nam. Các ca tiếp nhận riêng lẻ không đại diện cho thống kê quốc gia.
NAS đã bị mã hóa: Cần làm gì trước?
1. Cô lập và bảo toàn bằng chứng
Ngắt NAS bị ảnh hưởng khỏi mạng, chặn truy cập bên ngoài và kiểm tra các hệ thống liên quan. Ngắt mạng không tự dừng tiến trình mã hóa đang chạy tại máy. Cần đội ứng cứu chặn mã hóa tiếp, đồng thời bảo toàn bộ nhớ và bằng chứng nếu khả thi. CISA khuyến cáo cô lập trước; tắt nguồn khi không thể ngắt thiết bị khỏi mạng, vì tắt máy làm mất bằng chứng trong bộ nhớ khả biến.
Không nên tự khởi động lại hoặc nâng cấp NAS đang nhiễm trước khi đánh giá khả năng thu thập RAM. Hồ sơ c3rb3r-rescue ghi nhận một hướng phục hồi dùng vật liệu khóa trong bộ nhớ; tác giả nhấn mạnh công cụ chỉ áp dụng cho mẫu và định dạng đã phân tích, không phải bộ giải mã C3RB3R phổ quát. Kết quả trên máy ảo cũng không bảo đảm áp dụng cho NAS vật lý.
2. Ghi nhận hiện trạng và liên hệ hỗ trợ
Ghi nhận phiên bản DSM, gói đang chạy, kết nối mạng, thời điểm phát hiện và thao tác đã thực hiện. Giữ thư đòi tiền, log; liên hệ Synology Support hoặc đội ứng cứu để điều tra và phục hồi.
3. Tránh làm mất cơ hội phục hồi
Một hồ sơ cộng đồng ghi nhận khả năng lấy lại dữ liệu gốc còn sót trên Btrfs nhờ cơ chế copy-on-write. Đây là kết quả tự công bố trong một ca cụ thể, không phải tỷ lệ thành công có thể áp dụng cho mọi nạn nhân.
Nếu cần đánh giá hướng này, không xóa tệp .L0CK3D, không chạy balance/chống phân mảnh và không ghi kết quả cứu dữ liệu lên chính volume nguồn. Thao tác phục hồi nên thực hiện trên bản sao hoặc với quy trình bảo toàn nguồn do chuyên gia phụ trách.
NAS chưa có dấu hiệu nhiễm: Cách giảm rủi ro
Với thiết bị chưa có dấu hiệu xâm nhập, thực hiện khuyến cáo phòng ngừa của Synology:
Người quản trị nên:
Cập nhật DSM và package phù hợp model.
Giảm cổng mở, dùng VPN và firewall; tắt dịch vụ không cần thiết.
Bật MFA, Auto Block, Account Protection; theo dõi đăng nhập.
Giữ sao lưu ngoại tuyến và thử khôi phục định kỳ.
Synology khuyến nghị chiến lược 3-2-1: ba bản dữ liệu, hai loại phương tiện lưu trữ và một bản ở ngoài địa điểm chính. Snapshot và sao lưu nhiều phiên bản hỗ trợ phục hồi, nhưng vẫn cần bản sao tách khỏi hệ thống nguồn.
----------
Câu hỏi thường gặp
Đổi đuôi .L0CK3D có mở lại được tệp không?
Đổi tên không đảo ngược thao tác mã hóa nội dung mà 360 mô tả. Cần xác định đúng biến thể và phương án phục hồi.
Đã có công cụ giải mã miễn phí cho mọi nạn nhân chưa?
Chưa có cơ sở từ các nguồn đã kiểm tra để hứa hẹn như vậy. c3rb3r-rescue giới hạn công cụ theo mẫu, định dạng và vật liệu khóa của ca được phân tích; khóa công khai chưa có bằng chứng dùng thành công giữa các nạn nhân.
Công cụ CERBER V1 trên No More Ransom có dùng được không?
Danh mục No More Ransom có công cụ cho CERBER V1. Tên họ mã độc tương tự không chứng minh tương thích với C3RB3R đang tấn công NAS. Cần kiểm tra đúng biến thể và hướng dẫn trước khi thử trên bản sao dữ liệu.
Cập nhật DSM có giải mã được dữ liệu không?
Bản vá xử lý lỗ hổng theo từng advisory; không có cam kết trong các advisory trên rằng cập nhật sẽ giải mã tệp. Với máy đã nhiễm, cần bảo toàn bằng chứng và thực hiện quy trình phục hồi riêng. [3][4][8]
-----
Nguồn tham khảo
Phạm vi rà soát: nguồn hãng, phân tích 360, tài liệu ứng cứu, hồ sơ kỹ thuật cộng đồng và nguồn Việt Nam tìm được tới ngày cập nhật. Không khẳng định bao quát mọi sự cố chưa công bố, nguồn riêng tư hoặc mọi quốc gia. Không sử dụng số liệu nạn nhân toàn cầu, thiệt hại Việt Nam, mức tiền chuộc hay tỷ lệ cứu dữ liệu khi chưa đủ bằng chứng.


