
Mã độc "The Gentlemen" và mối đe dọa từ thủ đoạn tống tiền kép

Thời gian gần đây, tình hình an ninh mạng tại Hưng Yên đang đối mặt với những diễn biến phức tạp khi hệ thống thông tin của một số cơ quan, tổ chức tại địa phương có dấu hiệu bị xâm nhập. Thủ phạm đứng sau các cuộc tấn công này được xác định là hai dòng mã độc tống tiền (ransomware) nguy hiểm mang tên "The Gentlemen" và "Trigona". Trước tình hình đó, Công an tỉnh Hưng Yên đã nhanh chóng phát đi cảnh báo khẩn nhằm giúp các đơn vị kịp thời phòng chống.
Chiêu trò "tống tiền kép" trên mã độc của The Gentlemen
Theo thông tin từ cơ quan chức năng, "The Gentlemen" là một tổ chức tội phạm mạng hoạt động theo mô hình cung cấp mã độc như một dịch vụ (Ransomware-as-a-Service - RaaS) và đang gia tăng mạnh mẽ cường độ tấn công trong năm 2026.
Để len lỏi vào hệ thống của nạn nhân, nhóm này thường nhắm đến các thiết bị có kết nối Internet đang tồn tại lỗ hổng bảo mật, chẳng hạn như mạng riêng ảo (VPN) hoặc hệ thống tường lửa. Ngoài ra, chúng cũng tận dụng các tài khoản quản trị đã bị đánh cắp từ trước để vượt qua hàng rào an ninh.
Khi đã "đặt chân" vào bên trong, mã độc The Gentlemen không lập tức khóa dữ liệu. Thay vào đó, chúng âm thầm thu thập thông tin, chiếm quyền điều khiển cao hơn, vô hiệu hóa các phần mềm diệt virus và phát tán mã độc ra toàn bộ hệ thống. Đáng sợ hơn, dòng mã độc này sử dụng thủ đoạn "tống tiền kép". Chúng sẽ sao chép và đánh cắp toàn bộ dữ liệu quan trọng trước khi tiến hành mã hóa. Nếu nạn nhân từ chối trả tiền chuộc để mở khóa, tin tặc sẽ đe dọa tung các thông tin nhạy cảm này lên mạng.
Làm thế nào để bảo vệ hệ thống mạng?
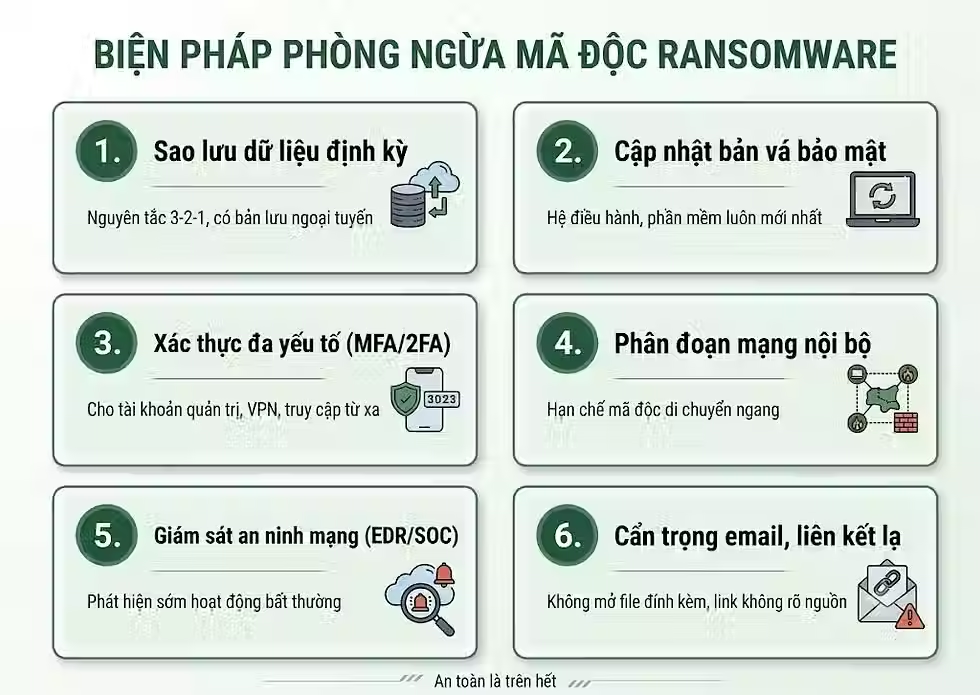
Để tránh trở thành nạn nhân tiếp theo, Công an tỉnh Hưng Yên khuyến nghị các cơ quan, doanh nghiệp cần lập tức rà soát lại toàn bộ máy chủ và thiết bị mạng lưới. Đặc biệt, cần chú ý đến các hệ thống quản trị cơ sở dữ liệu (như MS SQL), mạng VPN, máy chủ ảo hóa và các giao thức kết nối từ xa (RDP, SSH, SMB).
Người quản trị hệ thống không nên để các cổng giao tiếp này "mở toang" trực tiếp ra Internet. Thay vào đó, hãy thiết lập giới hạn các địa chỉ IP được phép truy cập và phân chia hệ thống mạng thành các vùng riêng biệt để kiểm soát.
Song song đó, việc cập nhật ngay các bản vá lỗi bảo mật cho phần mềm, hệ điều hành và thiết bị tường lửa là bước đi không thể bỏ qua – ưu tiên hàng đầu cho những lỗ hổng đã được cảnh báo trên toàn cầu. Các đơn vị cũng cần xây dựng thói quen sao lưu dữ liệu thường xuyên để luôn có phương án dự phòng khi hệ thống chính gặp sự cố.
Tuyệt đối không thỏa hiệp với tin tặc
Trong trường hợp rủi ro xảy ra và hệ thống có dấu hiệu bị The Gentlemen hay Trigona tấn công, điều đầu tiên cần làm là phải khẩn trương ngắt kết nối (cô lập) thiết bị đó khỏi hệ thống mạng chung. Việc này giúp ngăn mã độc lây lan sang các máy tính khác, đồng thời giữ nguyên hiện trường, nhật ký truy cập (log) để phục vụ cho quá trình điều tra.
Cơ quan công an đặc biệt nhấn mạnh: Nạn nhân tuyệt đối không được tự ý liên lạc hay chuyển tiền chuộc cho hacker. Việc thỏa hiệp với tội phạm mạng không những không đảm bảo việc dữ liệu sẽ được khôi phục, mà còn có thể khiến tổ chức tiếp tục trở thành mục tiêu của những đợt tấn công, tống tiền hoặc rò rỉ dữ liệu trong tương lai.
Thay vì tự xử lý, các đơn vị cần lập tức trình báo và phối hợp chặt chẽ với lực lượng Công an cùng các tổ chức chuyên trách về an toàn thông tin để được hỗ trợ kỹ thuật, điều tra và ngăn chặn kịp thời. Việc chủ động phòng ngừa, thường xuyên giám sát an ninh mạng chính là "tấm khiên" vững chắc nhất để bảo vệ doanh nghiệp trong kỷ nguyên số.
Tham khảo: Tạp chí An ninh mạng Việt Nam


